UpdraftPlusの不正アクセスで制作会社が確認すべきことと対応の手順
2026年10月、WordPressのバックアッププラグイン「UpdraftPlus」の運営元であるTeamUpdraftが、自社サイトへの不正アクセスを公表しました。この記事では、運営元の公式発表とレンタルサーバー会社の注意喚起をもとに、何が起きたのかを整理します。あわせて、たくさんの納品先サイトを抱える制作会社が何をどの順番で確認すればよいかもまとめます。
UpdraftPlusの不正アクセスでは何が起きたのか?
運営元のサイト「teamupdraft.com」が不正アクセスを受けました。その結果、顧客情報とUpdraftCentralの接続キーが攻撃者に見られたと考えられています。公式発表は10月19日に出され、22日に更新されています。発表では、10月17〜18日の週末に不正アクセスを確認したとしています。
見られたと考えられている情報
- 名前、メールアドレス、請求先住所、注文履歴
- ハッシュ化されたパスワード(元の文字が分からないように変換されたもの)
- 二段階認証の設定
- UpdraftCentral・UpdraftVault・UpdraftCloneの接続キー
カード情報は保存していないとされています。UpdraftPlusのプラグイン本体と配布ファイルには影響がありません。Googleドライブ・Dropbox・Amazon S3など、自分で用意した外部保存先にあるバックアップも影響を受けていません。自分のサーバーに置くセルフホスト版のUpdraftCentralも対象外です。
攻撃者が実際にしたこと
攻撃者は盗んだUpdraftCentralの接続を悪用しました。つながっていたサイトに管理者アカウントを作ったり、不正なプラグインを入れたりしています。被害の範囲は分かっていません。10月22日の更新では、見慣れない「編集者(editor)」のユーザーが追加される例が多いとしています。運営元は、AIを使って攻撃を早めた可能性があるとみています。警察などの関係機関に連絡し、外部のセキュリティ会社にも調査を依頼しています。
運営元は10月19日に修正版を公開しました。無料版は1.26.13、Premium版は2.26.13です。エックスサーバー(10月20日)とロリポップ(10月21日)も注意喚起を出しており、影響を受けるのは無料版1.26.12以下、Premium版2.26.12以下としています。
自分が管理しているサイトは影響を受けるのか?
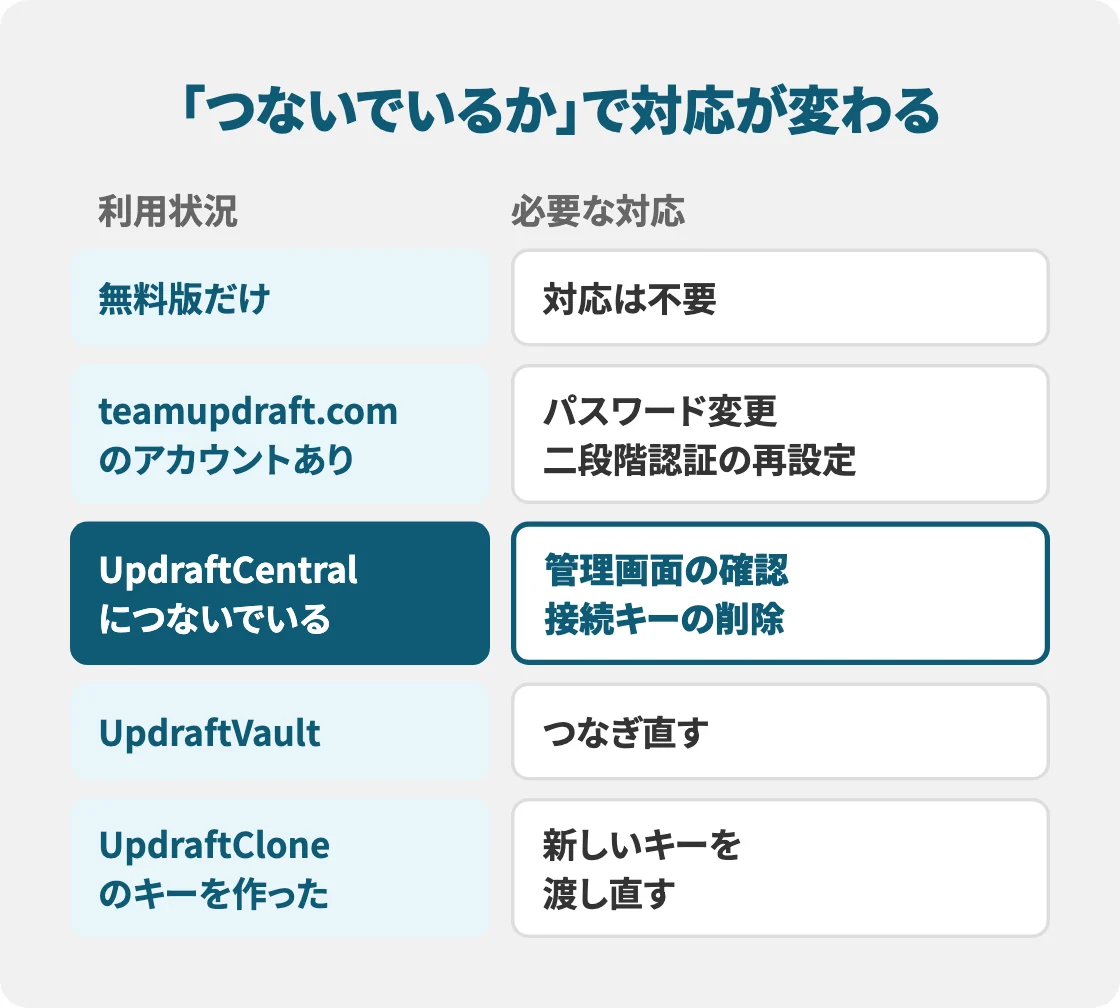
影響の大きさは、UpdraftPlusを入れているかどうかでは決まりません。UpdraftCentral・UpdraftVault・UpdraftCloneに「つないでいるか」で決まります。
| 利用状況 | 影響と必要な対応 |
|---|---|
| 無料版だけ(teamupdraft.comのアカウントなし) | 対応は不要。ただし最新版に保つことは推奨 |
| teamupdraft.comのアカウントあり | パスワード変更と二段階認証の再設定が必要 |
| UpdraftCentral(クラウド版)につないでいる | 攻撃者にさらされた可能性あり。管理画面の確認と接続キーの削除が必要 |
| UpdraftVaultを使っている | 接続が切られているため、つなぎ直しが必要 |
| UpdraftCloneのキーを作ったことがある | キーは入れ替え済み。お客様にキーを渡していた場合は新しいキーを渡し直す |
Premium版を使っている場合は、UpdraftCentralを使ったことがなくても不審な動きがないか確認するよう、運営元が呼びかけています(10月21日更新)。
納品先を一覧にして接続状況を確かめる
最初の作業は、納品先・担当サイトの一覧を作ることです。サイトごとに次の項目を表にまとめます。
- UpdraftPlusが入っているか、バージョンはいくつか
- 「設定 > UpdraftPlus > 詳細ツール > UpdraftCentral」に接続キーがあるか
- 「設定」の保存先にUpdraftVaultが選ばれているか
- teamupdraft.comのMy Accountで管理しているサイト一覧に載っているか
公式発表によると、事件の前からUpdraftCentralに登録されていたサイトは、攻撃者にさらされた可能性があります。調べている間は、余計な書き込みや設定変更をしないことが大切です。
まず最初に何を確認すればいいのか?
UpdraftCentral経由ではなく、各サイトのWordPress管理画面に直接ログインして確認します。これは運営元の公式の指示です。
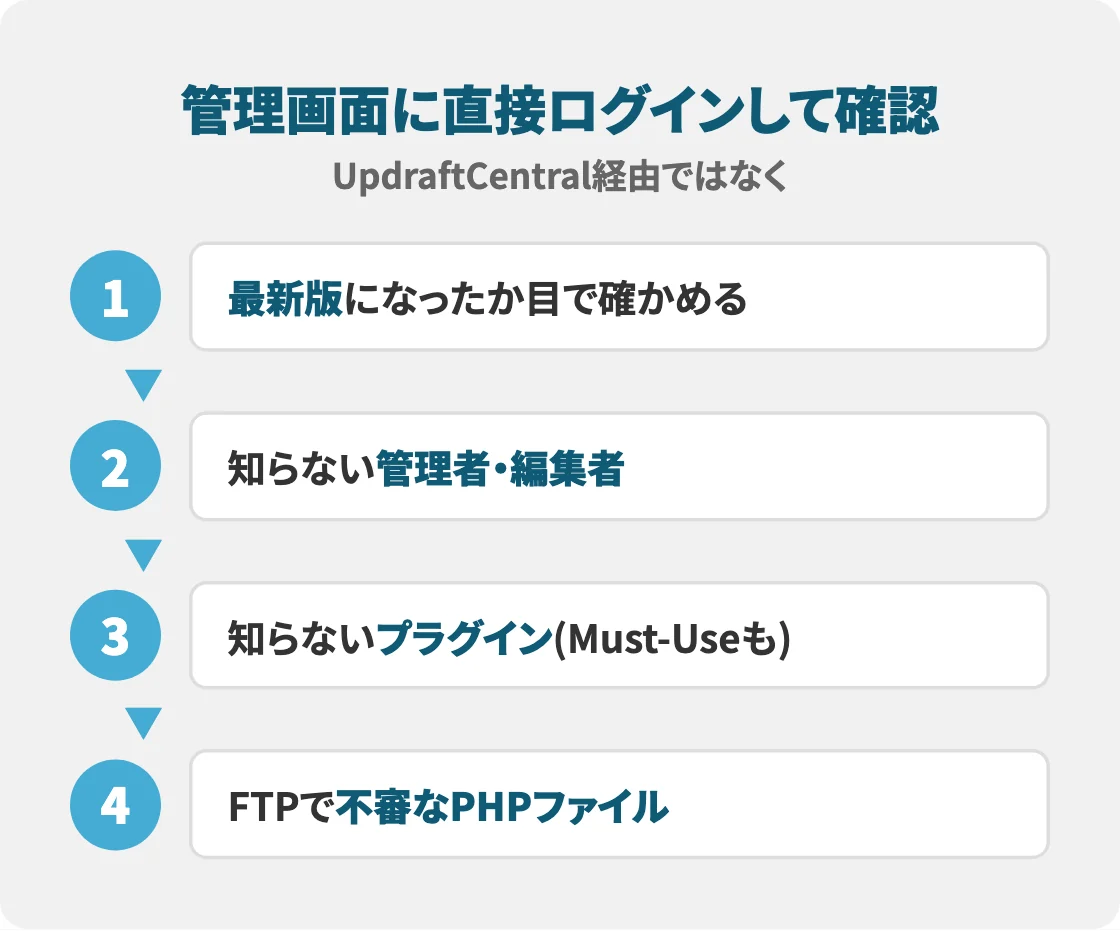
- UpdraftPlusを最新版(無料版1.26.13以降・Premium版2.26.13以降)に更新する。WordPress.orgの自動更新で配布されていますが、実際に最新になっているかを目で確かめます
- ユーザー一覧で、見覚えのない管理者や編集者、最近作られたアカウントがないかを見る
- プラグイン一覧で、見覚えのないプラグインがないかを見る。表示されていれば「使用中のプラグイン(Must-Use)」タブも確認する
- FTPで、wp-content/plugins・mu-plugins・uploadsに不審なPHPファイルがないかを見る
Must-Useプラグインは、管理画面から停止できない特別なプラグインです。一覧の別タブに表示されるため、見落としやすくなっています。uploadsは本来、画像などを置く場所です。ここにPHPファイルがあれば強く疑ってください。ツクリコードでも、PHPの更新作業のための調査中に、裏口となる不審なPHPファイルがサーバーに大量に置かれていた例に出会ったことがあります。
「更新すれば大丈夫」ではない理由
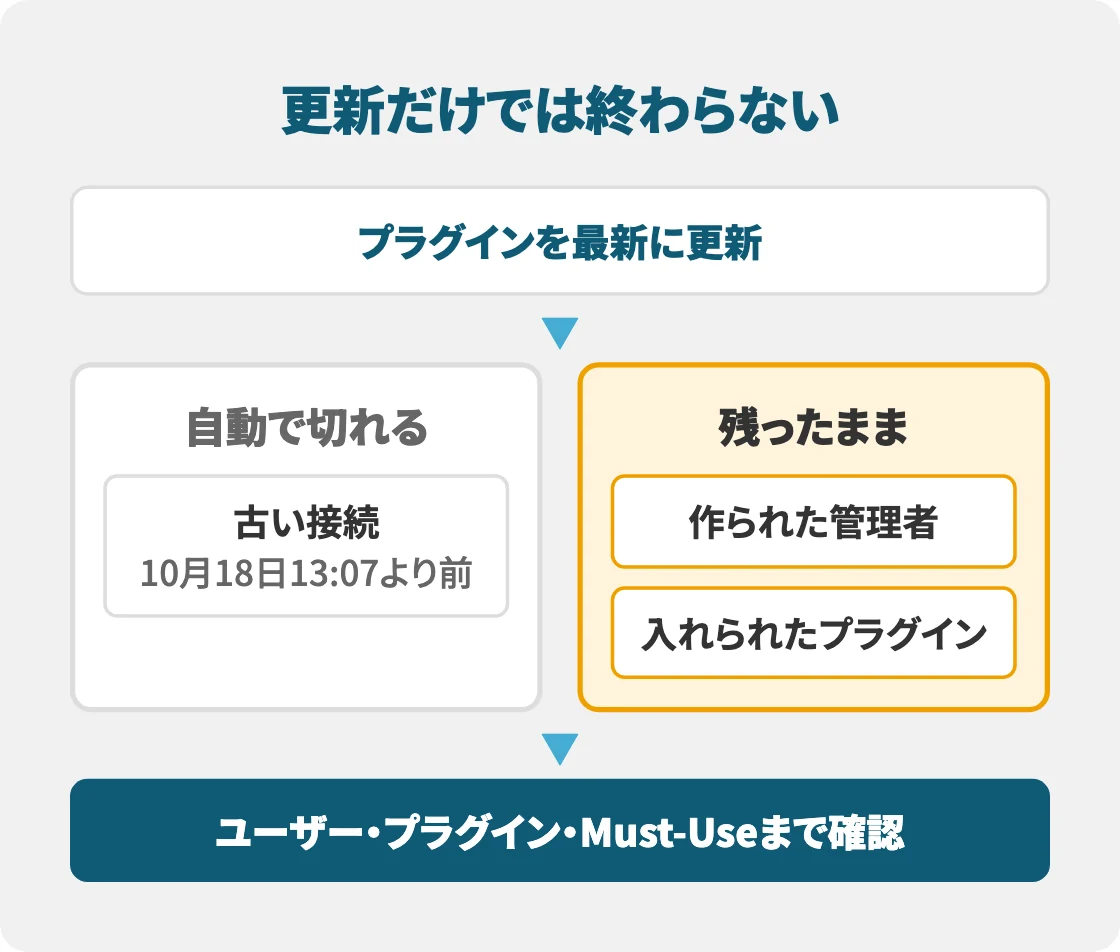
プラグインを最新にすると、10月18日13:07(英国夏時間)より前に作られたUpdraftCentralの接続は自動で切れます。しかし、すでに作られた管理者アカウントや入れられたプラグインは残ったままです。更新だけで終わりにせず、ユーザー・プラグイン・Must-Useまで確認してください。全管理者のパスワード変更、外部保存先の再認証、teamupdraft.comのパスワード変更も忘れやすいので注意が必要です。
UpdraftCentralの接続キーはどう扱えばいいのか?
今ある接続キーは削除し、UpdraftCentralを使い続ける場合だけつなぎ直します。公式が示している手順は次のとおりです。
- 各サイトの管理画面に直接ログインする
- UpdraftPlusを最新に更新する
- 「設定 > UpdraftPlus > 詳細ツール > UpdraftCentral」で接続キーを削除する
- ユーザー一覧とプラグイン一覧(Must-Useを含む)を確認し、知らないものを削除する
- すべての管理者のパスワードを変更する
- 怪しいものがあれば、10月17日より前のバックアップから戻すことを検討する
- 必要な場合だけ、UpdraftCentralに再接続する
使っていない接続は、つなぎ直さずに外したままにしておくのが安全です。UpdraftCentral経由で入られたサイトは、外部保存先の再認証とアクセスキーの変更もすすめられています。
TeamUpdraftのアカウントでやること
- teamupdraft.comのパスワードを変更する(同じパスワードを他のサービスで使っていれば、そちらも変更する)
- 二段階認証を使っていた場合は、My Accountで設定し直す
- 運営元を名乗るメールに注意する(運営元がパスワードやキーを聞くことはありません)
UpdraftVaultやUpdraftCloneを使っている場合は何が必要か?
UpdraftVaultは全サイトの接続が切られているため、つなぎ直さないとバックアップが届きません。
- 「設定 > UpdraftPlus > 設定」の保存先でUpdraftVaultを選ぶ
- 「接続」を押し、新しいパスワードで接続する
- 設定を保存する
- 手動でバックアップを取り、Vaultに届くことを確かめる
UpdraftCloneのクライアントキーは、運営元がすべて入れ替えています。キーを作ったことがなければ、何もしなくて構いません。お客様にキーを渡していた場合は、新しいキーを渡し直してください。
不審な変更を見つけたらどう対応すればいいのか?
すぐに削除せず、まず記録を残すことが先です。
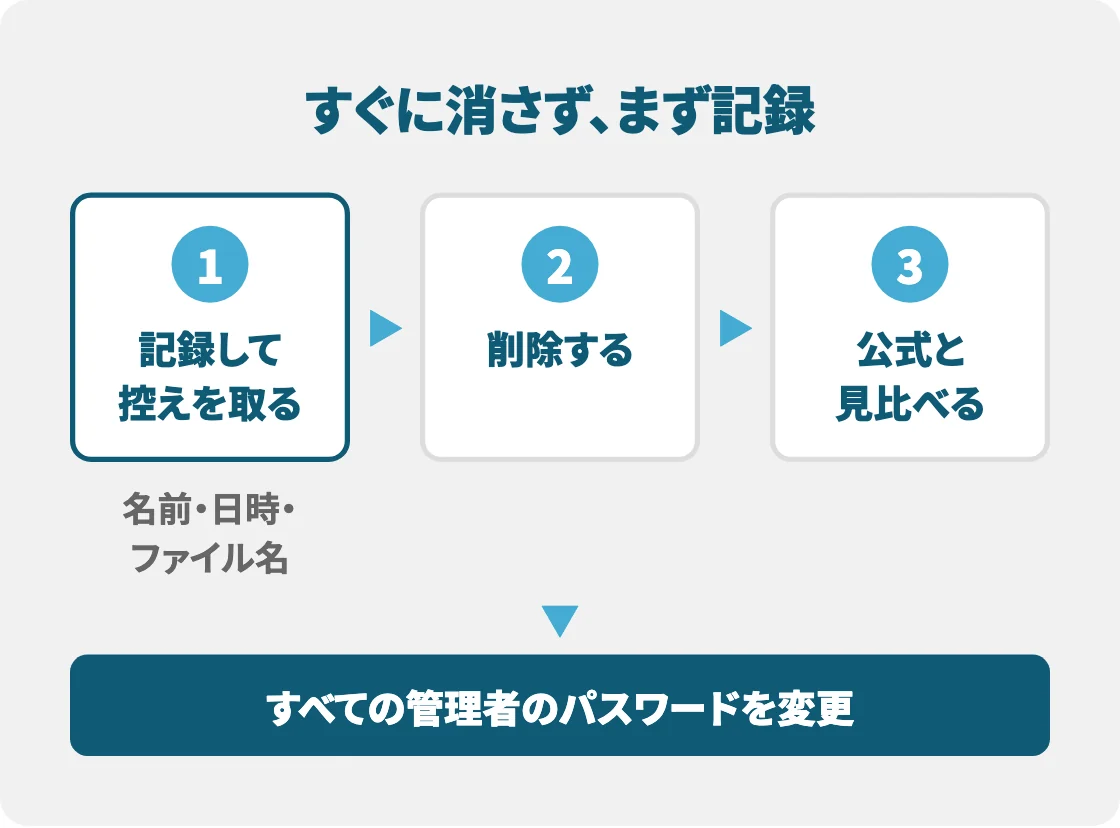
- 不審なユーザーは、ユーザー名と作成日時を控える
- 不審なプラグインやファイルは、フォルダ名・ファイル名を控え、ファイルの控えを手元に取ってから削除する
- 控えたファイルはPCで実行せず、テキストとして中身を読むだけにする
- 削除後も、別の場所に裏口が残っている場合がある。WordPress本体とプラグインを公式の配布物と見比べて確かめる
- すべての管理者のパスワードを変更する
怪しい点が多いときは、10月17日より前のバックアップから戻すことも検討します(公式の推奨)。ただし、戻すとその日以降の更新内容も消えます。投稿やお問い合わせのデータなど、失われるものをあらかじめ確認しておきましょう。
制作会社は納品先のクライアントにどう説明すればいいのか?
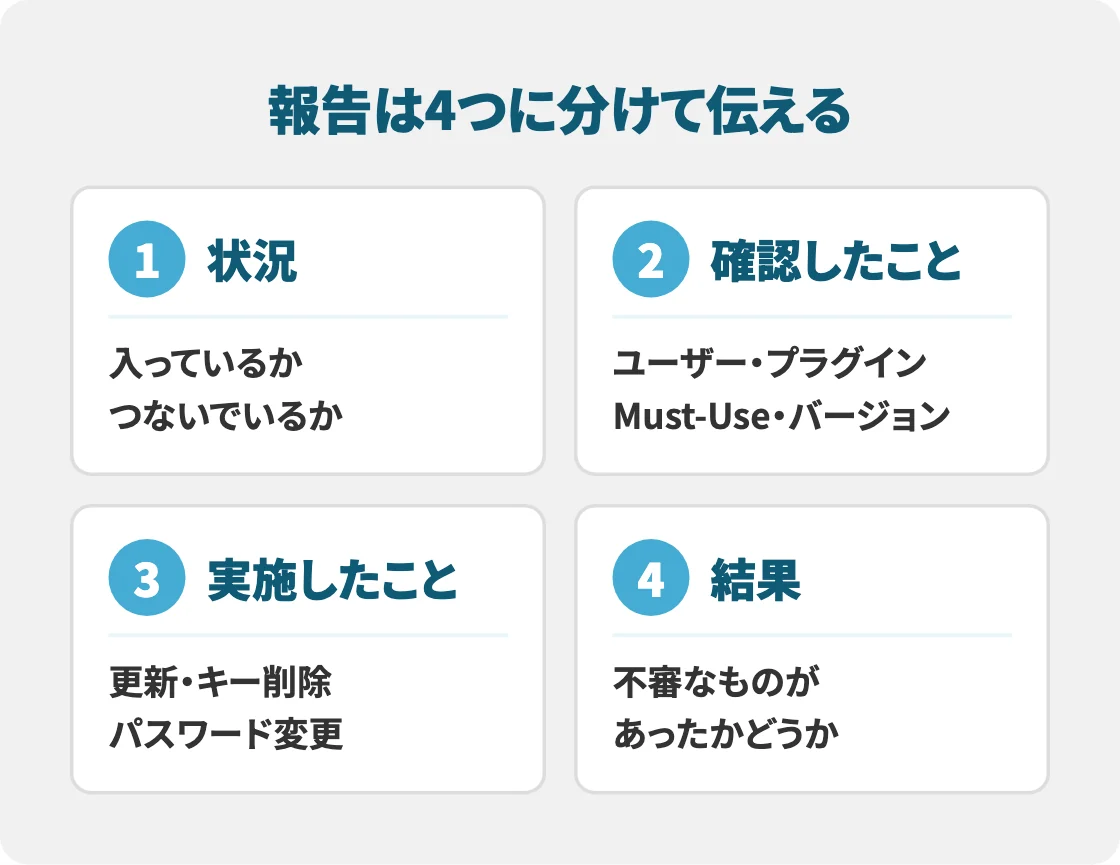
次の4つに分けて報告すると、確認がどこまで進んだかがクライアントに伝わりやすくなります。
| 区切り | 報告する内容 |
|---|---|
| 状況 | UpdraftPlusが入っているか、UpdraftCentral・Vault・Cloneにつないでいるか |
| 確認したこと | ユーザー、プラグイン、Must-Use、バージョン |
| 実施したこと | 更新、接続キーの削除、パスワード変更 |
| 結果 | 不審なものがあったかどうか |
保守会社や外部のパートナーに確認を頼むときも、この4項目を完了の基準として渡すと、報告の抜けを防げます。
納品時に決めておくこと
今回のような事態に備えて、納品時には次のことを決めて記録しておきます。
- 管理者アカウントを誰が持つか
- 外部サービスにつなぐプラグイン(バックアップ・管理ツールなど)を入れるか
- その接続キーやアカウントを誰が管理するか
UpdraftPlusの不正アクセスについてよくある質問は?
UpdraftPlusは使い続けても大丈夫ですか?
運営元は、プラグイン本体と配布ファイルには影響がないとしています。続けて使う場合は、最新版に更新し、接続キーやアカウントの管理を見直すことが前提です。別のプラグインに替えるかどうかは、外部サービスとの接続を誰がどう管理できるかで判断します。
無料版だけを使っていれば何もしなくていいですか?
teamupdraft.comのアカウントを持たず、無料版だけを使っている場合は対応不要とされています。ただし、最新版に保つことは推奨されています。
サーバー会社の自動バックアップがあれば、プラグインのバックアップはいりませんか?
保存先を分けておくと、どちらかが使えなくなっても戻せる可能性が高くなります。サーバーの自動バックアップが何日前までさかのぼれるかは、契約しているサーバー会社とプランの案内で確かめてください。不正アクセスより前の時点に戻せるかどうかを、あらかじめ確認しておきましょう。
まとめ
今回の件では、UpdraftPlusを入れているかではなく、UpdraftCentral・Vault・Cloneに「つないでいるか」で対応が変わります。プラグインの更新だけで終わりにせず、管理画面に直接ログインして、ユーザーとプラグイン(Must-Useを含む)を確認してください。納品先が多い制作会社ほど、一覧を作って1サイトずつ確かめるのが近道です。
- 修正版は無料版1.26.13・Premium版2.26.13。最新か目で確かめる
- 確認はUpdraftCentral経由ではなく、各サイトの管理画面に直接ログインして行う
- 見覚えのない管理者・編集者、プラグイン、Must-Use、uploads内のPHPファイルを確認する
- 接続キーの削除、全管理者とteamupdraft.comのパスワード変更、Vaultの再接続を行う
- 不審なものは記録と控えを残してから削除し、必要なら10月17日より前のバックアップから戻す
- クライアントには「状況・確認したこと・実施したこと・結果」の4つで報告する
確認で見つかった不具合の修正や、あわせて進めたいPHPの更新・テーマの修正で手が回らない場合は、お問い合わせからご相談ください。コーディングのご依頼の目安は料金ページでご確認いただけます。